OllyDbg

- 经典调试神器,逆向必备,新手也能快速上手!
- 应用类型:
管理软件
应用大小:3.7M
更新时间:2026-09-04 16:04
- 应用平台:
Windows
应用授权:免费
应用版本:2.01.0 调试分析工具
- 应用标签:



- 下载总览
- 应用截图
- 猜你喜欢
- 下载地址
- 相关文章
- 用户评论
应用介绍
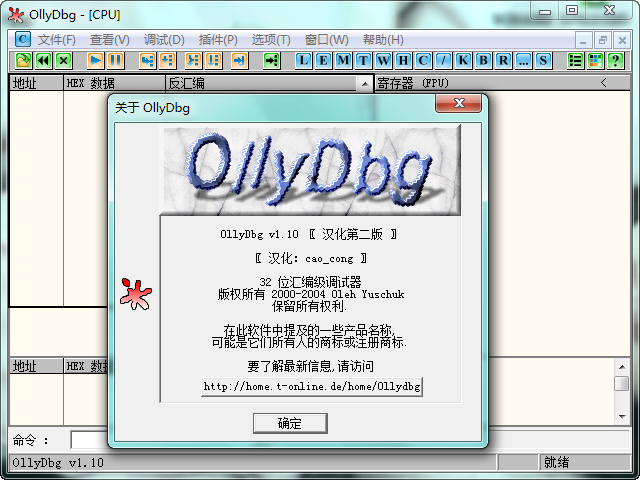
OllyDbg是一款备受逆向工程与软件安全领域推崇的32位汇编级调试器,凭借其直观的可视化界面与强大的动态分析能力,成为众多安全研究员、恶意软件分析人员及编程爱好者手中的利器。它能够深入程序底层,逐条指令地剖析软件运行逻辑,帮助用户理解程序行为、定位关键算法,并广泛应用于软件破解、漏洞研究及教学演示等场景。OllyDbg以其轻量高效、无需安装的特点,在众多调试工具中独树一帜,即便在64位系统大行其道的今天,它依然是处理32位程序调试任务时不可或缺的经典选择。无论您是初学者还是资深专家,OllyDbg都能提供流畅而强大的调试体验。
核心特色
可视化界面与操作便捷性:
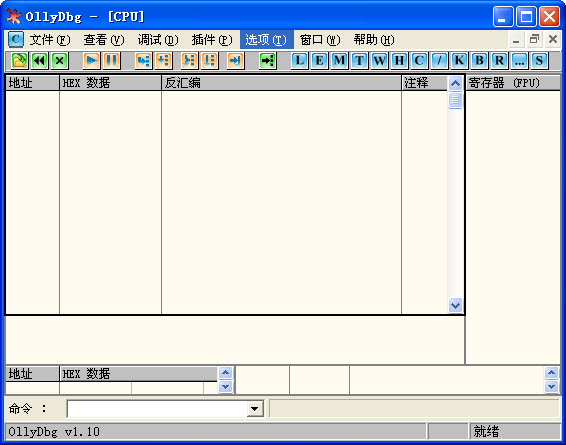
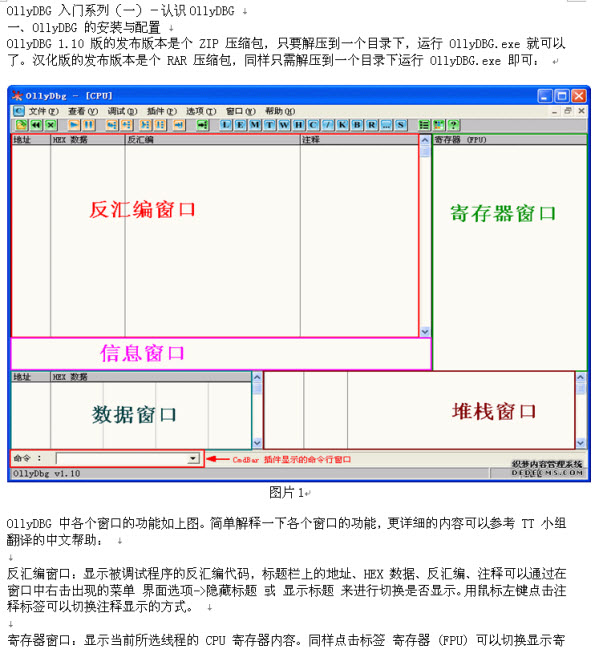
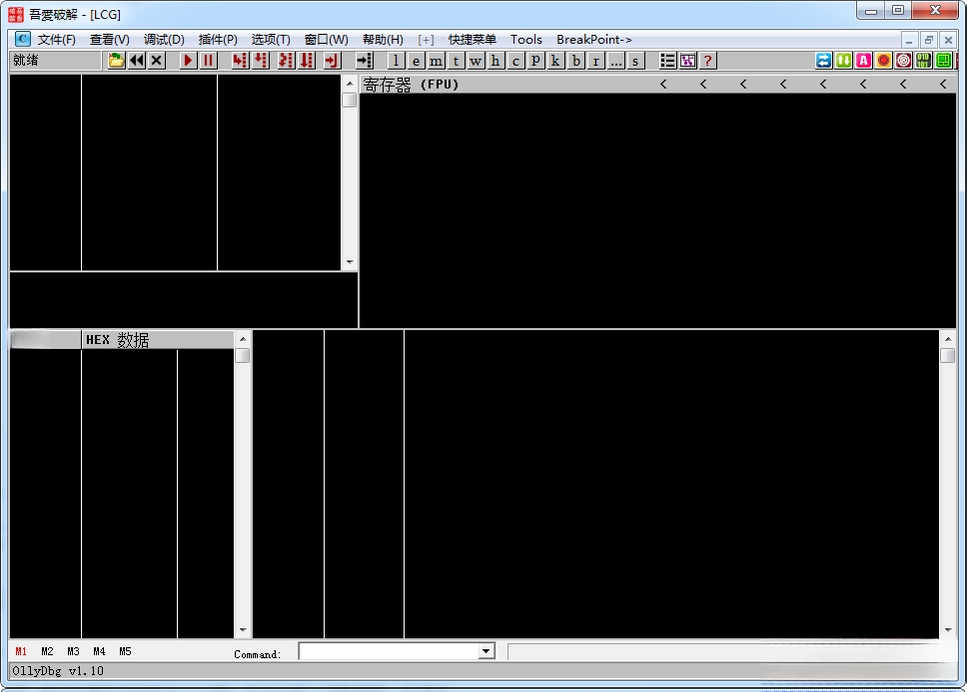
OllyDbg拥有高度可定制的图形用户界面,将代码窗口、寄存器窗口、数据窗口、栈窗口等核心调试面板集成于一体,所有关键信息一目了然。用户无需记忆复杂的命令行指令,通过直观的鼠标点击和快捷键即可完成大部分调试操作,大幅降低了动态调试的学习门槛,让新手也能快速上手,而专家用户则能通过个性化布局获得更高的工作效率。
强大的断点与跟踪能力:
该工具支持多种断点类型,包括普通断点、条件断点、内存断点、硬件断点以及日志断点等,能够满足不同层次的调试需求。配合其独特的实时调试和单步跟踪功能,用户可以在程序运行时动态监控指令流、修改寄存器与内存数据,精准定位关键跳转或算法入口。这种强大的动态分析能力,使得OllyDbg在逆向工程和软件破解领域备受推崇,成为处理复杂逻辑与反调试技巧时的高效助手。
插件生态与可扩展性:
OllyDbg内置了完善的插件接口,全球开发者贡献了数量众多的第三方插件,涵盖脚本自动化、脱壳辅助、API钩子、特征码扫描等丰富功能。通过加载这些插件,用户能够极大扩展OllyDbg的原始能力,实现诸如自动分析、批量处理等高级操作,满足特定场景下的个性化分析需求。这种开放生态使得OllyDbg不仅是一款调试器,更是一个可不断进化的综合逆向分析平台。
内存与数据处理能力:
软件提供详尽的内存映射视图,支持直接编辑内存中的字节数据,并能够以多种格式(如ASCII、HEX、UNICODE等)查看和搜索数据。其内置的算法分析功能可自动识别并标注常见库函数,帮助用户从海量指令中快速提取关键逻辑。对于处理加壳程序或加密数据,OllyDbg也能借助其强大的内存断点与转储功能进行有效分析和还原,展现出极高的数据操控灵活性。
使用说明与操作要点
| 操作模块 | 功能说明 | 核心技巧 |
|---|---|---|
| 文件加载 | 直接打开可执行文件(EXE/DLL)或附加到已运行进程。 | 对于系统DLL,可先运行目标程序再附加,避免启动中断。 |
| 断点设置 | 在代码窗口按F2切换断点,支持条件断点与日志断点。 | 使用条件断点(如表达式)可精准命中特定API调用,减少无效中断。 |
| 单步调试 | F8单步跳过,F7单步进入,配合F9运行至断点。 | 在循环结构中使用F8,遇到CALL指令按需切换F7深入分析。 |
| 代码分析 | 通过右键菜单执行“分析代码”功能,识别函数边界。 | 分析前先设置好CPU窗口的显示列,便于快速识别参数传递。 |
| 内存转储 | 在数据窗口右键可保存内存区域为二进制文件。 | 转储前先使用“查找”命令定位关键数据,确保捕获完整。 |
| 插件使用 | 通过插件菜单加载已安装的扩展工具,如脚本引擎。 | 常用插件如OllyDump、HideDebugger等能显著提升效率。 |
上手须知与问题排查
OllyDbg作为一款专业的调试工具,其功能强大但学习曲线较陡,新手在使用过程中常常会遇到一些常见问题。为了帮助您更顺畅地使用,这里整理了一些实用建议与避坑指南。
先说基础操作,在Windows 10及以上系统运行时,建议右键选择“以管理员身份运行”,这能避免权限不足导致的附加进程失败。若您使用的是64位系统,请注意OllyDbg仅能调试32位程序,强行加载64位程序会提示无法识别文件格式,这是高危误区,请务必确认目标程序的位数。
优化技巧:在“选项”->“外观”中调整字体和颜色,可提高长时间调试的舒适度;同时,在“调试”->“调试选项”中开启“实时调试”模式,可以更流畅地跟踪程序。对于频繁使用的断点,建议使用“断点列表”窗口进行管理,避免遗漏。
关于安装,OllyDbg是绿色软件,解压后即可使用,但强烈建议不要将其放置在包含中文或空格的路径下,否则可能导致某些插件加载失败。使用前请关闭杀毒软件或添加信任,因为部分安全软件会误报其行为为恶意,这属于常见的高危干扰项。
若遇到程序闪退或崩溃,请先检查是否缺少必要的VC++运行库,可前往系统程序分类中下载常用运行库合集。当调试过程中出现“访问冲突”错误时,通常是因为您修改了错误的寄存器或内存地址,请立即检查当前指令的上下文,切勿盲目继续执行。若调试无法启动,请确认系统“数据执行保护(DEP)”设置,将OllyDbg添加至排除列表。移动端设备(如平板)无法直接运行此桌面工具,需通过远程桌面软件连接PC使用。
最后,温馨提示:对于想要深入学习逆向的用户,建议先在虚拟机中搭建Windows XP环境进行练习,这能获得最佳的兼容性与稳定性。遇到未知错误时,不妨使用搜索引擎查找类似案例,往往能快速定位问题。
同类工具推荐
| 软件名称 | 功能优势 | 用户评分 |
|---|---|---|
| x64dbg | 支持64位调试,界面友好 | ★★★★★ |
| IDA Pro | 反编译能力强,静态分析王者 | ★★★★★ |
| Ghidra | 免费开源,支持多种架构 | ★★★★☆ |
| Cheat Engine | 内存修改与扫描神器 | ★★★★☆ |
| WinDbg | 内核调试官方工具 | ★★★★☆ |
| Immunity Debugger | 集成Python脚本,漏洞分析 | ★★★★☆ |
| LordPE | PE编辑与转储工具 | ★★★☆☆ |
OllyDbg如何入门?
对于完全零基础的用户,建议先学习汇编语言基础,了解寄存器、栈、内存等核心概念。然后通过OllyDbg自带教程或观看视频教学,熟悉界面布局和基本操作。实践时,可从简单的C语言程序入手,观察其反汇编代码,逐步建立逆向思维。多动手尝试,利用单步调试跟踪程序流程,是快速提升的关键。
OllyDbg 与 x64dbg 有何区别?
OllyDbg主要针对32位程序,而x64dbg则是其64位替代品,两者操作逻辑相似,但x64dbg支持更多新特性,且仍在积极更新中。对于需要调试64位软件的用户,x64dbg是更好的选择。但对于老旧的32位程序或学习经典逆向技术,OllyDbg依然稳定可靠,且插件生态更为成熟。
猜你喜欢
下载地址
OllyDbg2.01.0 调试分析工具
推荐合集
相关文章
- 应用信息
-
- 官网:暂无
- 包名:OllyDbg
- 名称:OllyDbg
- 版本:2.1.0.2
- MD5:5cb7c0f893f27149c65af1bf7660b4b3
- 推荐下载下载排行




- 最新应用



热门评论