PEIDPEiD查壳工具

- 轻量查壳利器,快速识别PE文件加壳信息
- 应用类型:
系统程序
应用大小:402KB
更新时间:2026-09-14 14:43
- 应用平台:
Windows
应用授权:免费
应用版本:0.95 查壳工具
- 应用标签:
- 相关下载
 单身狗重复文件清理软件系统程序 / 8.6M / Windows
 HashTab哈希值校验工具系统程序 / 1.1M / Windows
 智能内存释放精灵系统程序 / 391KB / Windows
 OO UnErase系统程序 / 5.8M / Windows
- 下载总览
- 应用截图
- 猜你喜欢
- 下载地址
- 相关文章
- 用户评论
应用介绍
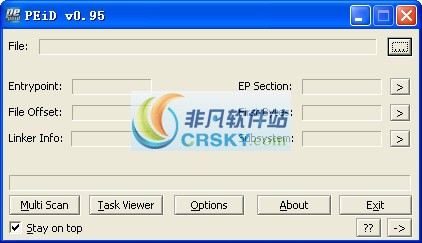
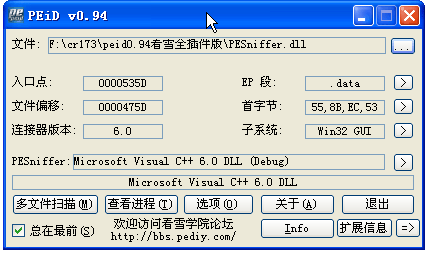
PEID是一款在安全圈内广为人知的专业查壳与PE文件分析工具,它的主要用途是帮助用户快速识别可执行文件是否被加壳、使用了哪种编译器打包,以及文件中隐藏了哪些关键结构信息。对于经常接触逆向分析、软件汉化、病毒排查以及程序调试的技术人员来说,PEID几乎是一款必备的轻量级辅助软件。它能够通过特征码匹配技术,精准检测出UPX、ASPack、Themida、VMProtect等数百种常见壳类型,并给出编译器、入口点、节区信息等详细数据。虽然当前版本体积小巧,但其功能深度和识别准确率在同类工具中依然表现出色。无论是刚入门的新手还是经验丰富的老手,都可以借助PEID快速掌握目标程序的基本面貌,从而决定下一步的分析策略。
核心特色
多引擎特征识别:
PEID内置了极为丰富的特征码数据库,能够识别超过几百种不同的加壳方式与编译器类型。用户只需将目标文件拖入窗口,软件便会立即启动扫描流程,通过比对已知特征库来判定文件是否被加壳。这一机制不仅响应速度快,而且准确率相当高,尤其对于UPX、ASPack、NsPack等流行壳的识别几乎不会出错。更重要的是,PEID允许用户自行扩展特征库,这意味着即便遇到新出现的壳或冷门打包工具,用户也可以通过更新签名文件来保持检测能力的前沿性。
PE结构深度解析:
除了查壳功能之外,PEID还提供了对PE文件内部结构的详细解析能力。它可以展示文件的节区表、导入表、导出表、资源目录、重定位信息等关键数据,并以树状或列表形式直观呈现。对于需要了解程序模块依赖关系或排查异常节区的用户而言,这一功能非常实用。通过查看节区名称、虚拟地址、原始大小等字段,用户可以初步判断文件是否被篡改或捆绑了恶意代码。同时,PEID还能显示文件的入口点地址与映像基址,为后续使用调试器载入分析提供重要参考。
插件扩展与脚本支持:
PEID支持插件机制,用户可以通过安装第三方插件来扩展软件的功能边界。例如,部分插件可以生成文件的详细报告、计算哈希值、或者与外部反汇编工具进行联动。此外,PEID还允许运行简单的脚本,方便高级用户批量处理文件或自动化执行重复性检测任务。这种开放式的设计让PEID不仅仅是一个静态的查壳工具,更可以演变为一个轻量级的PE文件分析平台,满足不同层次用户的自定义需求。
极速扫描与低资源占用:
PEID在性能优化方面做得相当到位,整个软件安装包体积非常小,运行时占用的内存和CPU资源极低。即便是在配置较老的电脑上,它也能流畅运行,不会影响其他程序的正常工作。扫描一个普通可执行文件通常只需要不到一秒钟的时间,这种极速体验让用户可以高效地批量处理大量文件。同时,软件界面响应迅速,拖拽操作顺滑,不会出现卡顿或假死现象,这对于需要频繁检测文件的用户来说尤为重要。
用法|亮点|操作说明|系统说明
| 项目 | 详细说明 |
|---|---|
| 核心用法 | 将需要检测的EXE或DLL文件直接拖拽到PEID主窗口,或者通过菜单栏的“文件”选项打开目标文件,软件会自动开始扫描并显示结果。 |
| 亮点功能 | 支持右键菜单集成,安装后可以在资源管理器中右键点击文件,选择“用PEID扫描”快速启动检测。 |
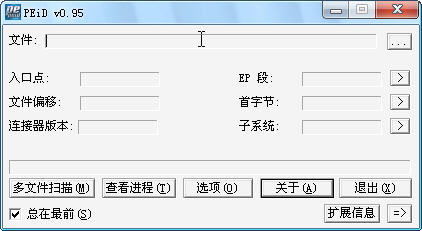
| 操作说明 | 主界面分为上中下三个区域:上部为菜单和工具栏,中部为文件信息列表,下部为状态栏。用户可以通过点击列标题对结果进行排序,也可以复制特定字段内容。 |
| 系统说明 | PEID原生支持Windows XP、Windows 7、Windows 8、Windows 10以及Windows 11等主流操作系统,同时兼容32位与64位环境。软件无需安装,解压即可使用,属于典型的绿色便携工具。 |
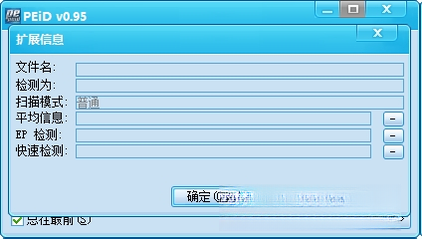
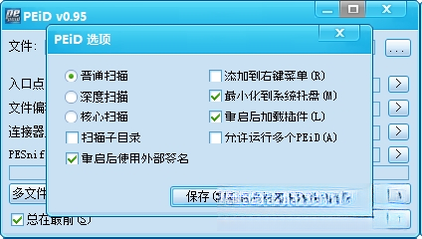
| 高级技巧 | 用户可以通过“选项”菜单自定义特征库路径,或者手动添加新的签名条目。此外,利用“额外信息”按钮可以查看更详细的PE结构数据。 |
| 结果解读 | 扫描结果中若显示“Microsoft Visual C++”等编译器名称,说明文件未加壳;若显示“UPX”或“ASPack”等,则表明文件已被相应壳保护。 |
使用指南
对于初次接触PEID的用户来说,掌握正确的使用流程可以避免很多不必要的麻烦。
首先,请确保从正规渠道下载软件,避免捆绑恶意程序的修改版。
下载完成后,建议将压缩包解压到非系统盘目录,例如D盘或E盘,不要放在C盘根目录,以免权限问题导致特征库无法读取。
运行主程序时,如果系统提示缺少某些运行库,请根据提示安装对应的Visual C++运行库组件,这类依赖问题在站内搜索“运行库合集”即可找到解决方案。
高危避坑:切勿在虚拟机或沙箱环境之外直接运行来源不明的可疑文件,PEID仅用于静态分析,不具备动态沙箱防护能力。
在Windows 10和Windows 11系统上,建议右键点击PEID主程序,选择“以管理员身份运行”,这样可以确保软件有权限读取某些受保护目录下的文件。
优化技巧:将常用文件类型关联到PEID,可以在右键菜单中快速调用,大幅提升检测效率。
移动端用户请注意,PEID本身是一款Windows桌面软件,无法直接在安卓或iOS设备上运行。如果需要在手机上查看PE文件信息,可以尝试使用远程桌面连接电脑进行操作,或者寻找功能类似的移动端十六进制查看器作为替代。
基础温馨提示:定期更新PEID的特征库文件,可以提升对新壳和新编译器的识别能力。
如果遇到软件闪退或无法启动的情况,首先检查是否被杀毒软件误拦截,建议将PEID所在目录加入白名单。
若扫描结果为空或显示“未知”,可能是特征库未正确加载,请检查软件目录下的userdb.txt文件是否存在且完整。
对于卡顿问题,通常是由于同时拖入了过多大体积文件导致,建议分批处理。
黑屏现象较为罕见,一般与显卡驱动冲突有关,更新显卡驱动即可解决。
最后,请勿将PEID用于非法用途,仅限合法的软件分析与学习研究。
精选同类应用
| 软件名称 | 功能优势 | 评分 |
|---|---|---|
| DiE Analyzer | 多格式查壳与熵值分析 | ★★★★★ |
| ExeInfoPE | 轻量快速识别壳类型 | ★★★★☆ |
| PE Tools | 进程管理与PE编辑一体 | ★★★★☆ |
| CyberChef | 在线编解码与数据分析 | ★★★★☆ |
| HxD | 十六进制编辑与磁盘分析 | ★★★★★ |
| CFF Explorer | PE编辑与资源修改 | ★★★★☆ |
PEID怎么用才能准确识别壳类型
想要让PEID发挥最佳识别效果,关键在于保持特征库的更新以及正确选择扫描模式。默认情况下,PEID使用标准扫描模式,该模式会依次比对已知特征码。如果遇到识别不出的情况,可以尝试切换到深度扫描模式,该模式会分析更多PE结构字段,提高对变种壳的识别率。另外,建议将待检测文件放在英文路径下,避免因中文路径导致读取异常。如果结果仍然显示未知,可以手动将文件提交到在线查壳平台进行二次确认。
PEID安全吗会不会携带病毒
从官方渠道下载的PEID原版是安全的,它本身只是一个静态分析工具,不会主动感染系统或窃取数据。但需要注意的是,网络上存在一些被恶意篡改的PEID版本,这些版本可能捆绑了木马或广告插件。因此,强烈建议用户前往正规下载站获取软件,并在使用前用杀毒软件扫描安装包。此外,PEID在扫描可疑文件时不会运行该文件,所以不会触发病毒激活,这一点用户可以放心。
裴斗娜和PEID有什么关系吗
裴斗娜是韩国知名女演员,与PEID这款软件没有任何直接关联。之所以会出现这样的搜索联想,主要是因为百度下拉词中包含了“裴斗娜”这一关键词,而部分用户可能在搜索时误输入或出于好奇点击了相关词条。实际上,PEID是纯技术工具,与影视娱乐内容无关。如果您是想了解裴斗娜的作品,建议直接搜索她的影视剧名称;如果您是想了解PEID的用法,请继续阅读本站的其他教程内容。
猜你喜欢
下载地址
PEIDPEiD查壳工具0.95 查壳工具
推荐合集
相关文章
- 应用信息
-
- 官网:暂无
- 包名:PEID
- 名称:PEID
- 版本:1.0
- MD5:fe0532e9a35321ee5ea60303e35b78bd
- 推荐下载下载排行




- 最新应用


热门评论